
ISPS-Code
Interne ISPS-Audits auf Yachten.
Prüfen Sie die Maßnahmen zur Gefahrenabwehr anhand des Ship Security Plan und dokumentieren Sie die Ergebnisse im selben Bericht wie Ihre ISM- und MLC-Audits.
Was der ISPS-Code verlangt
Der International Ship and Port Facility Security (ISPS) Code gilt nach SOLAS Kapitel XI-2 für dieselben Schiffskategorien wie der ISM-Code, einschließlich gewerblicher Yachten ab 500 GT auf Auslandsfahrt.
Teil A ist verpflichtend, Teil B enthält Empfehlungen. Jedes Schiff braucht einen genehmigten Gefahrenabwehrplan des Schiffes (SSP), der Verfahren für interne Audits der Gefahrenabwehrmaßnahmen enthält.
Abstände und Umfang interner ISPS-Audits werden durch den Ship Security Plan und den Flaggenstaat festgelegt.
Diese Seite ist ein allgemeiner Überblick und keine Rechtsberatung. Die geltenden Anforderungen hängen vom genehmigten Ship Security Plan und vom Flaggenstaat ab.
Was die Standard-ISPS-Checkliste abdeckt
ISMyAudit enthält eine Standard-ISPS-Checkliste mit 11 Abschnitten:
- 1Verwaltung und Aufzeichnungen der Gefahrenabwehr
- 2Dokumentation der Gefahrenabwehr
- 3Organisation und Sensibilisierung
- 4Zugangskontrolle
- 5Sperrbereiche
- 6Ladung, Vorräte und Lieferungen
- 7Überwachung
- 8Kommunikation in der Gefahrenabwehr
- 9Übungen zur Gefahrenabwehr
- 10Sicherheitsvorfälle
- 11Gefahrenstufen und Bereitschaft
So unterstützt ISMyAudit ISPS-Audits
Strukturiert an Bord
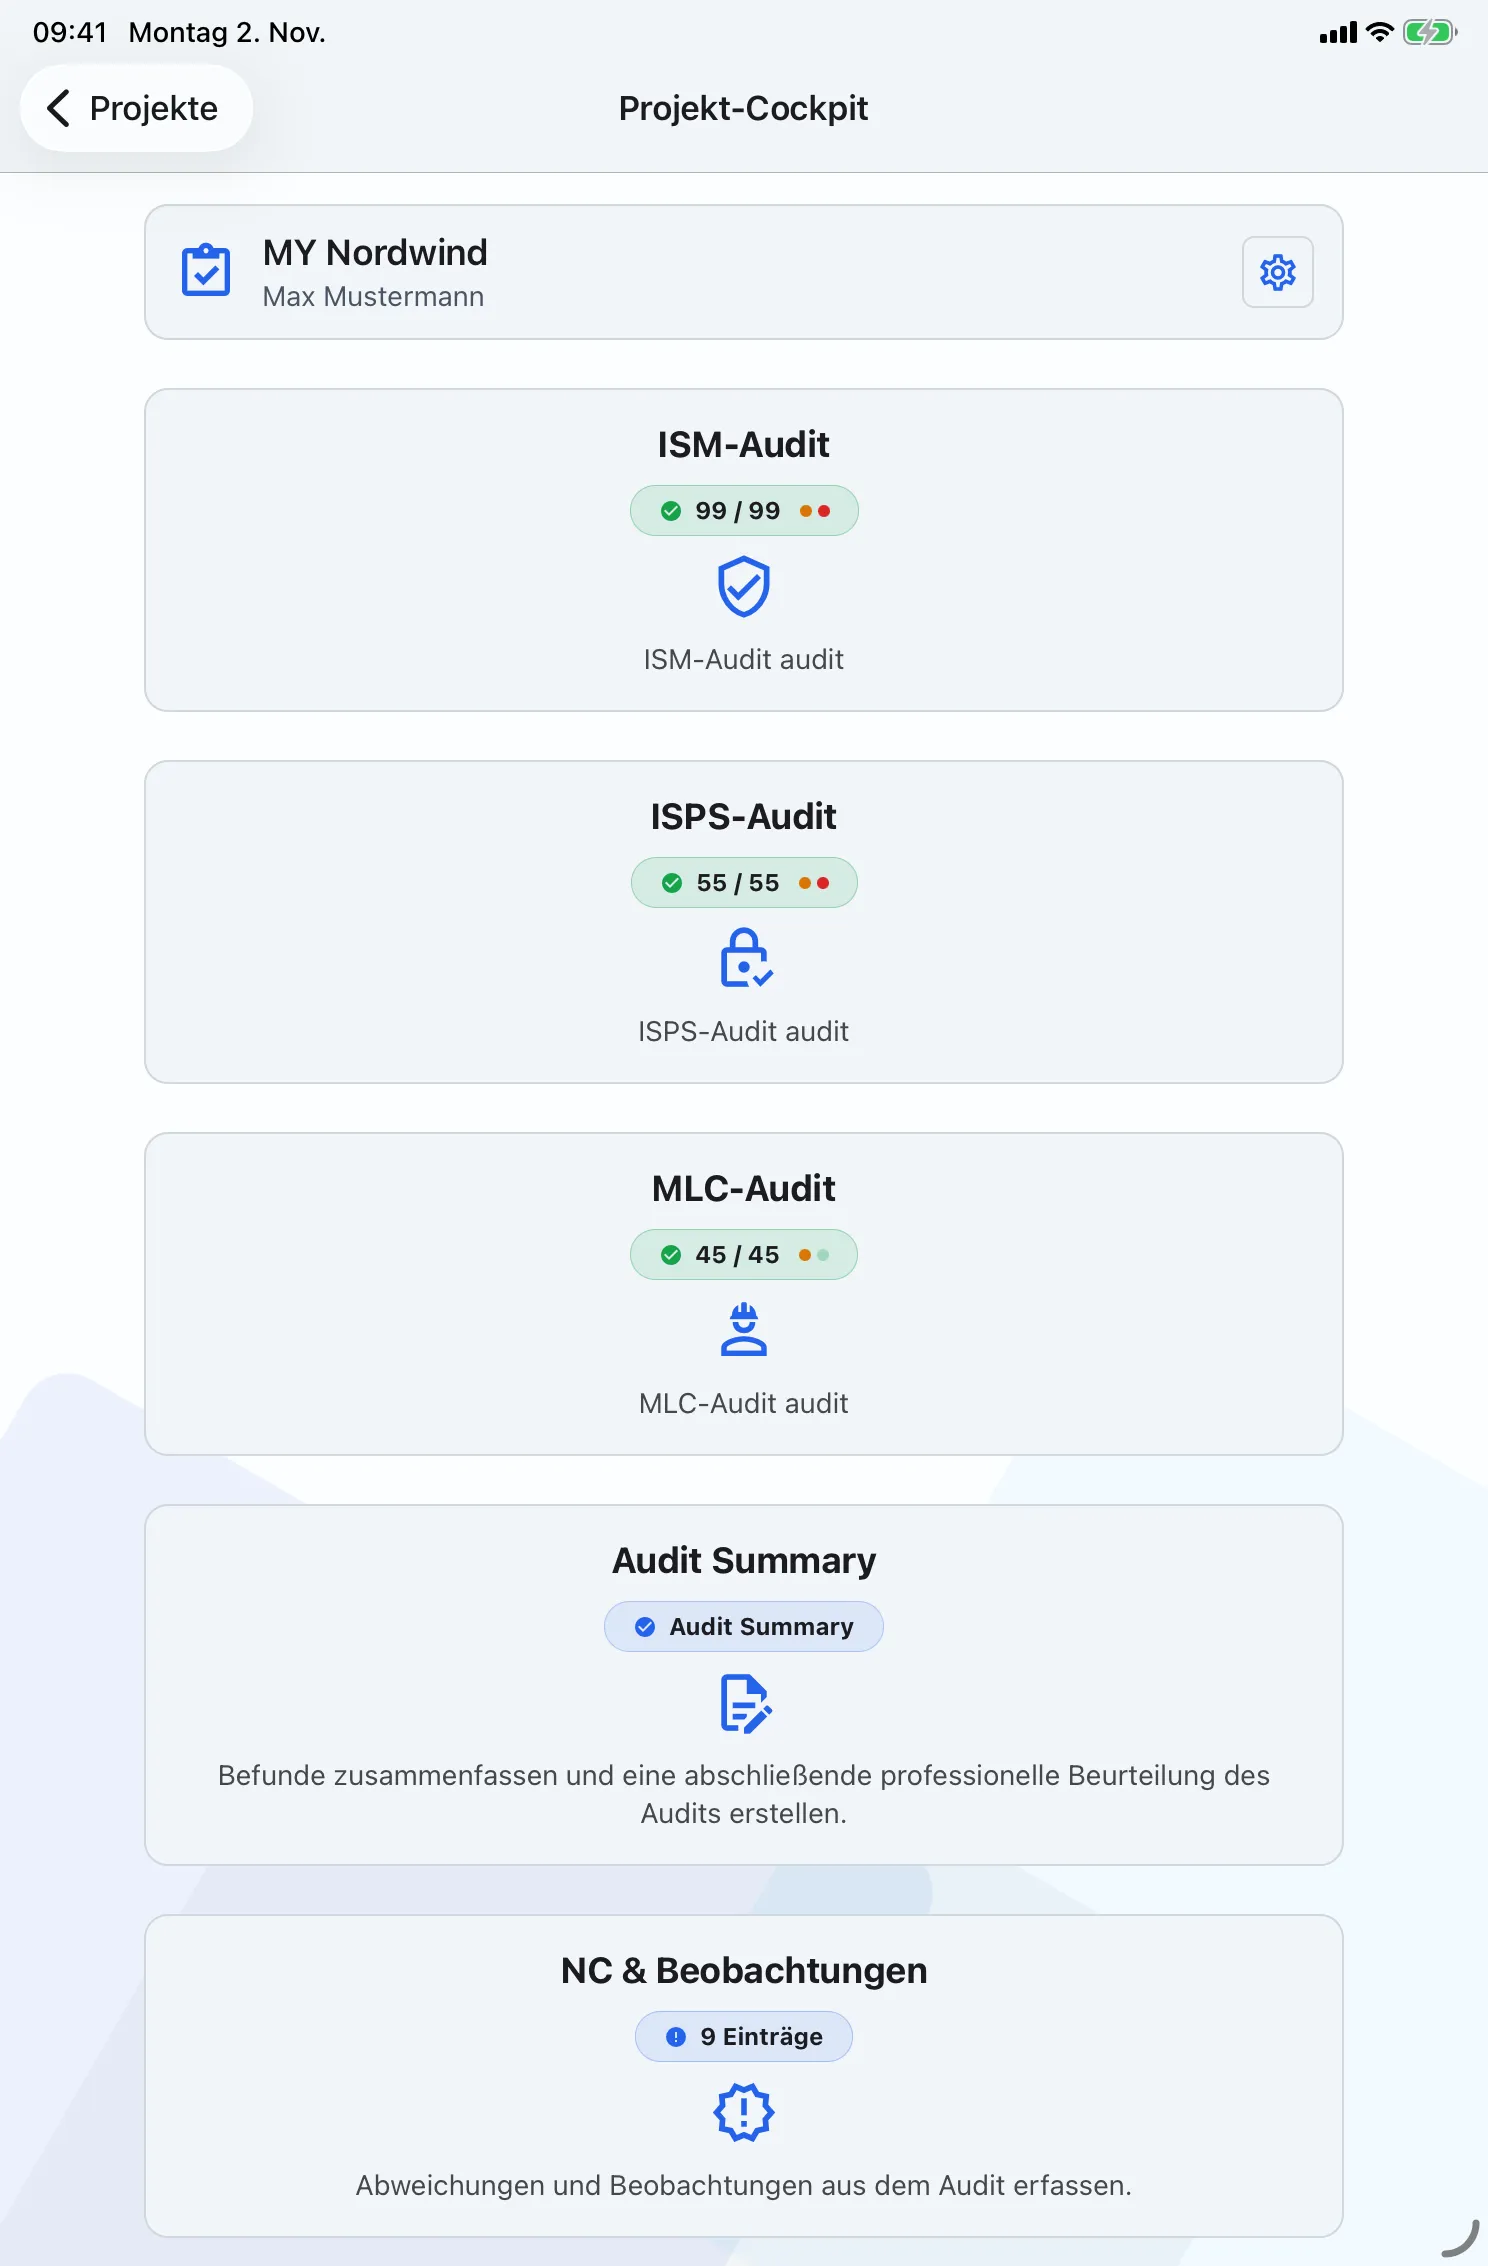
Arbeiten Sie Abschnitt für Abschnitt und bewerten Sie jeden Punkt mit OK, NC, OBS oder N/A, mit Notizen, wo es darauf ankommt.
Kombinierte Besuche
Fügen Sie ISM, ISPS und MLC demselben Projekt hinzu, wenn Sie sie bei einem Besuch an Bord abdecken.
Bericht zum Abschluss
Deckblatt, Checklisten-Seiten sowie Nichtkonformitäten und Beobachtungen landen in einem PDF.
Ihre eigene Checkliste
Mit Premium ersetzt die eigene, versionierte Checkliste Ihrer Organisation die Standard-Checkliste.
ISPS im selben Besuch erledigen.
Wir zeigen Ihnen, wie ISM, ISPS und MLC in einem Projekt und einem Bericht zusammenspielen.